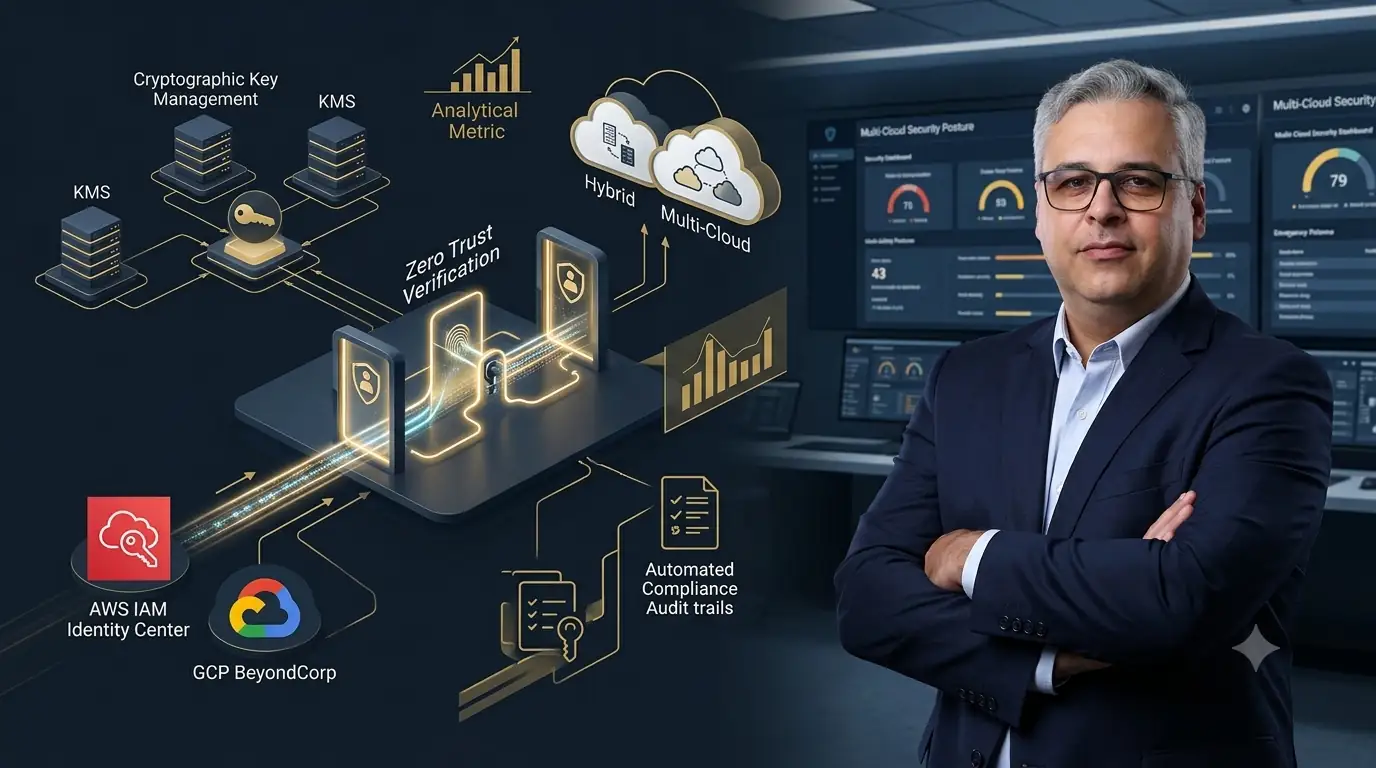
Com a rápida expansão dos ecossistemas digitais e a adoção massiva de infraestruturas híbridas e multi-cloud (Amazon Web Services (AWS) e Google Cloud Platform (GCP)), o perímetro de segurança tradicional baseado em redes corporativas fechadas deixou de existir. A antiga premissa de que "tudo o que está dentro da rede corporativa é confiável" ruiu diante da proliferação de ambientes de trabalho distribuídos, acessos remotos e integrações complexas de APIs.
Cibercriminosos modernos especializaram-se em explorar credenciais comprometidas e falhas de configuração em nuvem, contornando firewalls perimetrais tradicionais para executar ataques devastadores de ransomware, exfiltração silenciosa de dados e vazamento de propriedade intelectual. Para piorar o cenário, os comitês executivos enfrentam pressões regulatórias implacáveis (como LGPD, GDPR e exigências de auditoria internacional), onde qualquer falha de conformidade resulta em multas pesadas e danos reputacionais irreversíveis.
A resposta arquitetural definitiva para neutralizar essas ameaças é a transição para o paradigma de Zero Trust ("Nunca Confie, Sempre Verifique"). Utilizando pilares modernos de segurança em nuvem como o AWS IAM Identity Center, Security Hub e KMS combinados ao GCP BeyondCorp, Cloud KMS e Security Command Center, as organizações conseguem aplicar autenticação multifatorial estrita, micro-segmentação de rede, criptografia ponta a ponta e auditoria contínua de conformidade.
Neste artigo, detalhamos os fundamentos da arquitetura Zero Trust, a implementação de criptografia avançada multi-cloud e a automação de compliance para auditorias externas.
1. As Falhas do Perímetro Tradicional e os Riscos em Multi-Cloud
Confiar em modelos de segurança legados expõe a corporação a vulnerabilidades sistêmicas severas:
- A Fragilidade do Perímetro Único: Uma vez que um atacante consegue roubar as credenciais de um usuário interno por engenharia social ou phishing, ele ganha livre trânsito lateral por toda a infraestrutura corporativa na nuvem.
- Complexidade na Gestão de Identidades Híbridas: Manter diretórios de usuários desconectados entre múltiplos ambientes (AWS, GCP e sistemas legados locais) gera contas órfãs, privilégios excessivos e brechas silenciosas.
- Visibilidade Fragmentada de Compliance: Auditorias externas exigem relatórios consolidados de conformidade. Sem ferramentas unificadas de postura de segurança, os times de compliance perdem semanas coletando evidências manualmente.
2. A Arquitetura Zero Trust com AWS e GCP
A solução arquitetural impõe validação rigorosa de identidade, criptografia ubíqua e monitoramento contínuo de postura de segurança:
A. Gestão Centralizada de Identidade e Acessos (IAM Identity Center e BeyondCorp)
A premissa Zero Trust exige que nenhum acesso seja concedido implicitamente.
- AWS IAM Identity Center: Centraliza o acesso federado a todas as contas AWS e aplicações corporativas, aplicando autenticação multifatorial obrigatória (MFA) baseada em contexto (localização, dispositivo seguro e comportamento).
- GCP BeyondCorp Enterprise: Substitui as tradicionais VPNs corporativas por acesso contextual direto às aplicações em nuvem, avaliando a identidade do usuário e a postura de segurança do dispositivo antes de autorizar qualquer conexão.
B. Criptografia End-to-End e Gestão de Chaves (AWS KMS e GCP Cloud KMS)
Dados confidenciais, chaves de API e registros financeiros devem ser protegidos independentemente de onde estejam armazenados ou em trânsito:
- AWS KMS (Key Management Service) & GCP Cloud KMS: Permiten que a empresa mantenha controle absoluto sobre suas próprias chaves de criptografia (modelo Bring Your Own Key — BYOK), aplicando criptografia de envelope em bancos de dados, buckets de armazenamento e volumes de disco. Os dados permanecem ilegíveis mesmo se a infraestrutura subjacente for comprometida.
C. Gestão de Postura de Segurança e Conformidade Automatizada
Ferramentas de observabilidade de segurança atuam como sentinelas ininterruptas:
- AWS Security Hub & GCP Security Command Center: Consolidam alertas de vulnerabilidades de dezenas de serviços em nuvem, avaliando a aderência da infraestrutura a frameworks regulatórios globais (CIS Benchmarks, PCI-DSS, ISO 27001 e LGPD) em tempo real, gerando relatórios instantâneos para auditores externos.
3. Impacto na Cibersegurança, Mitigação de Ransomware e Auditoria
A consolidação de uma arquitetura Zero Trust multi-cloud transforma a postura de defesa da organização:
- Neutralização de Ataques de Ransomware: Com a micro-segmentação de redes e criptografia restrita, um eventual comprometimento de endpoint é isolado instantaneamente, impedindo a propagação lateral do ransomware.
- Conformidade Contínua Pronta para Auditoria: Redução do tempo de preparação para auditorias externas de meses para minutos, graças à automação de coleta de evidências de segurança.
- Confiança Executiva e Governança de Riscos: A diretoria de segurança (CISO) ganha controle absoluto e métricas quantificáveis sobre o nível de exposição a riscos cibernéticos da empresa.
4. Roteiro de Adoção Zero Trust: Como Migrar sem Paralisar a Operação
Zero Trust não é um produto que se instala de uma vez — é uma transição incremental, priorizada pela exposição real de cada sistema:
- Fase 1 — Inventário de identidades e ativos críticos: mapear todos os usuários, serviços e dados sensíveis, identificando onde hoje existe confiança implícita por estar "dentro da rede".
- Fase 2 — Federação de identidade e MFA obrigatório: centralizar o acesso no IAM Identity Center (AWS) e/ou BeyondCorp (GCP) para os sistemas de maior exposição, como acesso remoto e APIs públicas.
- Fase 3 — Micro-segmentação progressiva: isolar cargas de trabalho por Security Groups/VPC (AWS) e políticas de acesso contextual (GCP), começando pelos ambientes de produção mais críticos.
- Fase 4 — Criptografia de envelope e automação de compliance: aplicar KMS/Cloud KMS a dados em repouso e em trânsito, e ligar Security Hub/Security Command Center para geração contínua de evidências de auditoria.
5. Armadilhas Mais Comuns na Adoção de Zero Trust
A maioria das implementações que não reduzem o risco esperado tropeça em decisões de escopo, não de ferramenta:
- Tratar Zero Trust como um projeto de MFA: ativar autenticação multifator sem revisar privilégios excessivos e sem micro-segmentação deixa o movimento lateral pós-comprometimento praticamente intacto.
- Migração de rede completa de uma vez: reconfigurar todas as VPCs e políticas de acesso simultaneamente multiplica o risco de indisponibilidade e dificulta isolar a causa de qualquer bloqueio indevido de usuário legítimo.
- Ignorar contas de serviço e integrações máquina-a-máquina: concentrar o esforço só em usuários humanos deixa credenciais de API e service accounts — alvo frequente de exfiltração silenciosa — fora do modelo de verificação contínua.
Perguntas Frequentes sobre Zero Trust em Multi-Cloud
Zero Trust elimina totalmente a necessidade de VPN corporativa?
Na maior parte dos casos de acesso a aplicações em nuvem, sim — o GCP BeyondCorp Enterprise e o AWS IAM Identity Center substituem a VPN por acesso contextual direto, avaliando identidade e postura do dispositivo a cada requisição, não apenas na conexão inicial. VPNs legadas costumam sobreviver apenas como ponte para sistemas on-premises que ainda não migraram para o modelo de acesso contextual.
Qual a diferença entre AWS IAM Identity Center e GCP BeyondCorp na prática?
O IAM Identity Center centraliza a federação de identidade e o acesso a múltiplas contas AWS e aplicações corporativas, aplicando MFA obrigatório baseado em contexto. O BeyondCorp Enterprise atua como proxy de acesso contextual às aplicações do GCP, avaliando a postura de segurança do dispositivo antes de liberar a conexão. Em arquiteturas multi-cloud, os dois operam lado a lado, cada um cobrindo seu respectivo provedor, com o Security Hub e o Security Command Center consolidando a visão de postura entre ambos.
Zero Trust exige substituir toda a infraestrutura de rede existente?
Não — e tentar fazer isso de uma vez é justamente uma das armadilhas mais comuns. A adoção é incremental: começa pelos sistemas de maior exposição (acesso remoto, APIs públicas, dados sensíveis) e avança por ondas de micro-segmentação, com o ambiente legado convivendo com o novo modelo até cada carga ser validada.
Como Zero Trust ajuda a mitigar ataques de ransomware especificamente?
A micro-segmentação de rede contém o raio de propagação: mesmo que um endpoint seja comprometido, o ransomware não consegue se mover lateralmente para outros sistemas sem passar por nova validação de identidade e contexto. Combinado à criptografia de envelope via KMS/Cloud KMS, os dados eventualmente exfiltrados também ficam ilegíveis sem acesso às chaves geridas centralmente.
Como a LinspTI Resolve Este Problema na Sua Empresa
A LinspTI combina senioridade em arquitetura de nuvem (AWS e GCP), cibersegurança avançada, engenharia de software, inteligência jurídica e perícia digital em TI para blindar ecossistemas corporativos contra ataques sofisticados e não-conformidades regulatórias.
Para CISOs, Heads de Cibersegurança, Gerentes de Compliance e CTOs que buscam implementar Zero Trust e assegurar conformidade contínua, a LinspTI entrega:
- Projetos de Arquitetura Zero Trust Multi-Cloud (AWS / GCP): Desenho e implementação de perímetros lógicos baseados em identidade, micro-segmentação de VPCs e substituição de VPNs legadas por BeyondCorp / IAM Identity Center.
- Implantação de Criptografia End-to-End & Gestão de Chaves (KMS): Configuração de políticas de criptografia de envelope, rotação automática de chaves e proteção de dados em repouso e em trânsito.
- Auditoria de Postura de Segurança & Conformidade Regulatória (LGPD/ISO 27001): Varredura pericial em ambientes AWS e GCP, utilizando Security Hub e Security Command Center para correção de vulnerabilidades e entrega de relatórios para auditores.
- Planos de Resposta a Incidentes & Mitigação de Ransomware: Estruturação de barreiras de contenção para impedir movimentos lateral em caso de intrusão e garantir recuperação rápida.
Fontes e Referências Bibliográficas
- Kindervag, J. (2010). Build Security Into Your Network's DNA: The Zero Trust Network Architecture. Forrester Research.
- National Institute of Standards and Technology (NIST). (2020). SP 800-207: Zero Trust Architecture. nist.gov.
- Amazon Web Services & Google Cloud. (2024). AWS Security Reference Architecture (SRA) and GCP BeyondCorp Enterprise Whitepapers. aws.amazon.com / cloud.google.com.
- LinspTI Repository & Corporate Publications. Engenharia de Software, Cibersegurança Cloud-Native e Arquiteturas Zero Trust. linspti.com.br.