Em ecossistemas modernos de e-commerce, meios de pagamento, gateways financeiros e plataformas de marketplace, a entrega de notificações em tempo real via Webhooks tornou-se a espinha dorsal da integração B2B. Atualizações de status de pedidos, autorizações de pagamento PIX/Cartão, confirmações de estorno e notas fiscais exigem que eventos sejam notificados aos endpoints dos parceiros instantaneamente.
No entanto, construir um barramento de Webhooks escalável apresenta desafios complexos de engenharia de software. Quando a volumetria atinge milhões de eventos diários, a entrega ingênua via chamadas HTTP síncronas diretamente da aplicação principal provoca travamento de conexões, picos de CPU/RAM e perda inaceitável de notificações. Além disso, a internet é uma rede não confiável: endpoints de clientes ficam fora do ar, respondem com extrema lentidão ou processam chamadas em ordem trocada.
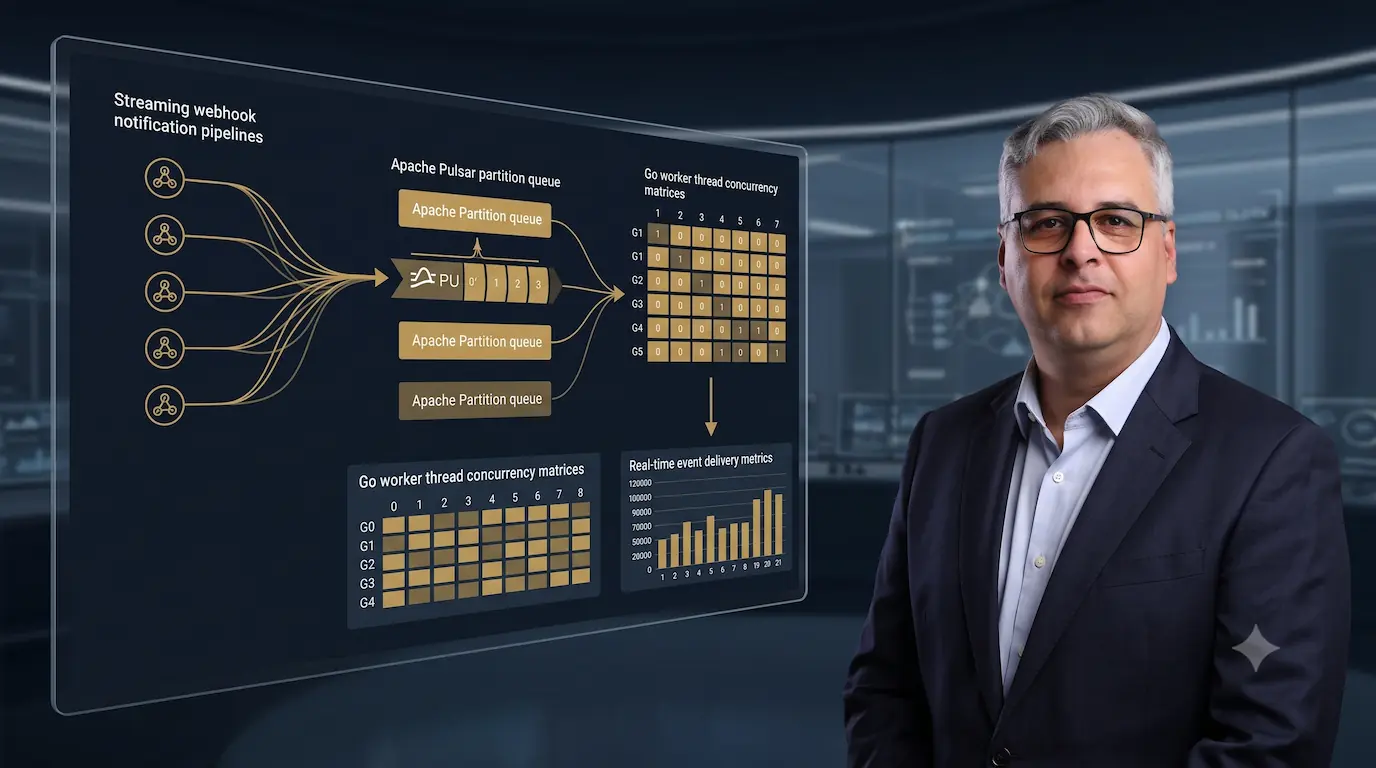
Para resolver o dilema da entrega massiva B2B, é necessário arquitetar um Motor de Webhooks Distribuído, Assíncrono e Garantido. Combinando o desempenho computacional do Go (Golang) e Node.js (Worker Threads) para consumo paralelo de alta vazão com barramentos de mensagens distribuídos como Apache Pulsar e BullMQ/Redis, é possível assegurar entregas sob regime At-Least-Once, preservação estrita de ordenação temática e controle de idempotência.
Neste artigo, detalhamos o fluxo de entrega de Webhooks em escala, os padrões de consistência e a resiliência contra instabilidades de clientes externos.
1. As Armadilhas Críticas na Entrega Massiva de Webhooks B2B
Sistemas de Webhooks mal dimensionados expõem as plataformas a sérios riscos de reputação e inconsistência operacional:
- Problema do "Head-of-Line Blocking" e Esgotamento de I/O: Se um único cliente B2B possuir um servidor lento que demora segundos para responder a cada requisição, a fila de disparo é retida, atrasando as notificações de todos os demais clientes da plataforma.
- Entrega Fora de Ordem (Out-of-Order Delivery): Receber uma notificação de "Pedido Cancelado" antes da notificação de "Pedido Pago" gera inconsistências graves nos ERPs dos clientes, resultando em estornos indevidos ou falhas de estoque.
- Inundação de Servidores de Clientes (Distributed Denial of Service involuntário): Disparar milhares de Webhooks simultâneos para um cliente pequeno sem controle de vazão (Rate Limiting per Tenant) derruba a infraestrutura do parceiro.
2. A Arquitetura do Barramento de Webhooks com Go, Node.js, Apache Pulsar e BullMQ
A solução arquitetural isola a emissão de eventos do processamento principal, garantindo tolerância a falhas e cadência configurável por parceiro:
A. Absorção de Eventos de Alta Velocidade com Apache Pulsar
Em vez de disparar a requisição HTTP imediatamente, a aplicação emissora grava a mutação do sistema no Apache Pulsar. O Pulsar é ideal para arquiteturas de eventos massivas por suportar multitenancy nativo, separação de armazenamento e computação (BookKeeper) e garantia de ordenação por chave de partição (Key_Shared subscriptions).
B. Filas de Despacho com Suporte a Taxa de Entrega por Cliente via BullMQ/Redis
Para controlar a taxa de transferência (throughput) permitida por cliente, o evento do Pulsar é roteado para filas dinâmicas no BullMQ (Redis). O BullMQ gerencia concorrência e rate-limiting isolados por parceiro, garantindo que um cliente receba no máximo 50 requisições/segundo, protegendo a infraestrutura do destinatário contra sobrecarga.
C. Motor de Disparo Paralelo em Go e Node.js (Worker Threads)
Os dispatchers de notificação são construídos em Go (devido ao seu modelo ultraleve de concorrência com goroutines) ou Node.js utilizando Worker Threads e instâncias HTTP não-bloqueantes. Essa camada consegue gerenciar centenas de milhares de conexões HTTP/2 ativas em paralelo com consumo mínimo de memória.
D. Idempotência no Destino, Retentativas com Backoff e Dead Letter Queues (DLQ)
Toda mensagem acompanha um ID de Evento Único e uma assinatura HMAC para garantir a checagem de idempotência no lado do cliente. Caso o endpoint B2B retorne erros da família 5xx ou 429, o motor aplica retentativas automáticas com espaçamento exponencial. Persistindo a falha após múltiplos ciclos, o evento é enviado para uma Dead Letter Queue (DLQ) para auditoria e re-despacho manual ou via webhook de recuperação.
3. Impacto Operacional na Gestão de Produtos Digitais e Plataformas
A implementação de uma infraestrutura robusta de Webhooks transforma a percepção de valor do ecossistema B2B:
- Confiabilidade Próxima a 100% na Entrega de Eventos: Garantia matemática de que transações de vendas ou pagamentos serão notificadas sem perdas.
- Redução Significativa de Chamados no Suporte Técnico: A eliminação de eventos perdidos ou duplicados reduz drasticamente requisições de clientes perguntando sobre o status de integrações.
- Transparência e Observabilidade via Portal de Desenvolvedores: A infraestrutura possibilita disponibilizar aos parceiros logs detalhados com códigos de resposta HTTP, latência e botão de re-tentativa individual para cada evento enviado.
4. Roteiro de Implementação de um Motor de Webhooks Garantido
Sair de disparos HTTP diretos para um barramento de eventos confiável funciona melhor em ondas, não numa reescrita completa:
- Fase 1 — Mapear eventos e contratos de payload: catalogar quais mutações do sistema hoje disparam notificação, e formalizar o schema de cada tipo de evento antes de tocar na infraestrutura de entrega.
- Fase 2 — Introduzir a fila intermediária: passar a gravar o evento em um log (Pulsar) ou fila (BullMQ/Redis) antes do dispatch, desacoplando a aplicação principal do sucesso ou falha da entrega HTTP.
- Fase 3 — Idempotência e assinatura no emissor: adicionar ID de evento único e assinatura HMAC a cada payload, publicando o contrato para os parceiros já receberem o formato final.
- Fase 4 — DLQ, observabilidade e replay: instrumentar dashboards de entrega por parceiro e liberar reprocessamento manual/automático de eventos presos na Dead Letter Queue.
5. Armadilhas Comuns na Entrega de Webhooks em Escala
- Disparar o Webhook dentro da transação principal: acoplar a chamada HTTP externa ao commit do banco de dados mantém a transação aberta pelo tempo de resposta do parceiro, que a plataforma não controla.
- Não versionar o contrato do evento: alterar o formato do payload sem uma estratégia de versionamento quebra silenciosamente a integração de parceiros que não atualizaram seu lado ao mesmo tempo.
- Garantir só entrega, nunca ordenação por chave de negócio: despachar eventos do mesmo pedido/cliente em paralelo sem particionamento por chave permite que "cancelado" chegue antes de "pago" no destino, mesmo com 100% de entrega confirmada.
Perguntas Frequentes sobre Arquitetura de Webhooks em Escala
Qual a diferença entre entrega "at-least-once" e "exactly-once" em Webhooks?
At-least-once garante que o evento será entregue ao menos uma vez, mas pode reenviar em caso de timeout ou falha de confirmação, exigindo que o receptor trate duplicatas via idempotência. Exactly-once é praticamente inviável de garantir ponta a ponta em sistemas distribuídos reais — a prática de mercado é usar at-least-once na entrega e idempotência (por ID de evento único) no processamento do lado do cliente.
É seguro disparar o Webhook dentro da mesma transação que processa o pagamento?
Não é recomendado. Disparar uma chamada HTTP síncrona dentro de uma transação de banco de dados mantém a transação aberta pelo tempo de resposta do endpoint externo — que pode estar lento ou fora do ar — aumentando o risco de lock e timeout no banco. O padrão correto é persistir o evento e publicá-lo de forma assíncrona depois do commit, via fila ou log de eventos.
Como garantir que o cliente B2B não processe o mesmo Webhook duas vezes?
O emissor inclui um identificador único de evento (event ID) em cada payload, e o receptor mantém um registro dos IDs já processados antes de executar qualquer efeito colateral (como creditar um valor ou atualizar um pedido). Esse contrato de idempotência precisa ser documentado explicitamente para os parceiros, porque a responsabilidade de deduplicar é sempre do lado que recebe o evento.
O que fazer quando o endpoint de um cliente fica fora do ar por horas?
O motor de disparo aplica retentativas com espaçamento exponencial por um período configurável e, esgotadas as tentativas, move o evento para uma Dead Letter Queue (DLQ) em vez de descartá-lo. A partir da DLQ, o evento fica disponível para reprocessamento manual ou automático assim que o endpoint do cliente voltar a responder, sem que a plataforma perca o registro da notificação pendente.
Como a LinspTI Resolve Este Problema na Sua Empresa
A LinspTI combina expertise técnica em engenharia de software, sistemas distribuídos, mensageria de alta performance e consultoria de infraestrutura para construir barramentos de integração imunes a perdas de dados.
Para Heads de Produto, Lideranças de Engenharia de Plataforma, CTOs e Arquitetos de Soluções que precisam escalar o disparo de Webhooks B2B com total confiabilidade, a LinspTI entrega:
- Projetos de Arquitetura de Eventos Distribuída (Pulsar / Kafka / BullMQ): Modelagem de topologias de eventos para suportar picos extremos de tráfego com garantia de entrega e ordenação.
- Desenvolvimento de Motores de Disparo de Alta Concorrência (Go / Node.js): Construção de dispatchers assíncronos capazes de realizar milhões de chamadas HTTP simultâneas com rate-limiting customizado por cliente.
- Mecanismos de Resiliência, DLQ e Gestão de Idempotência: Implementação de políticas de retentativas inteligentes, circuitos de proteção contra falhas e rastreabilidade criptográfica de payloads.
- Portais de Integração B2B & Observabilidade: Desenvolvimento de interfaces para monitoramento de Webhooks em tempo real, auditoria de payloads e ferramentas de replay de eventos.
Fontes e Referências Bibliográficas
- Apache Software Foundation. (2024). Apache Pulsar Documentation: Messaging and Event Streaming at Scale. pulsar.apache.org.
- BullMQ Core Team. (2023). BullMQ: Premium Message Queue for NodeJS and Python based on Redis. bullmq.io.
- Indrasiri, K., & Siriwardena, P. (2018). gRPC: Up and Running: Building Cloud Native Applications with Go and Java for Microservices. O'Reilly Media.
- LinspTI Repository & Corporate Publications. Engenharia de Software, Motores de Webhooks Distribuídos e Mensageria de Alta Escala. linspti.com.br.